
Optimizely saldırısı iPhone ve iPad'i hedefledi
Optimizely saldırısı CNN, BBC ve IKEA gibi 178 kurumun sitesinden iPhone ve iPad'lere kötü amaçlı yazılım dağıttı. Eski iOS sürümleri hedefte.
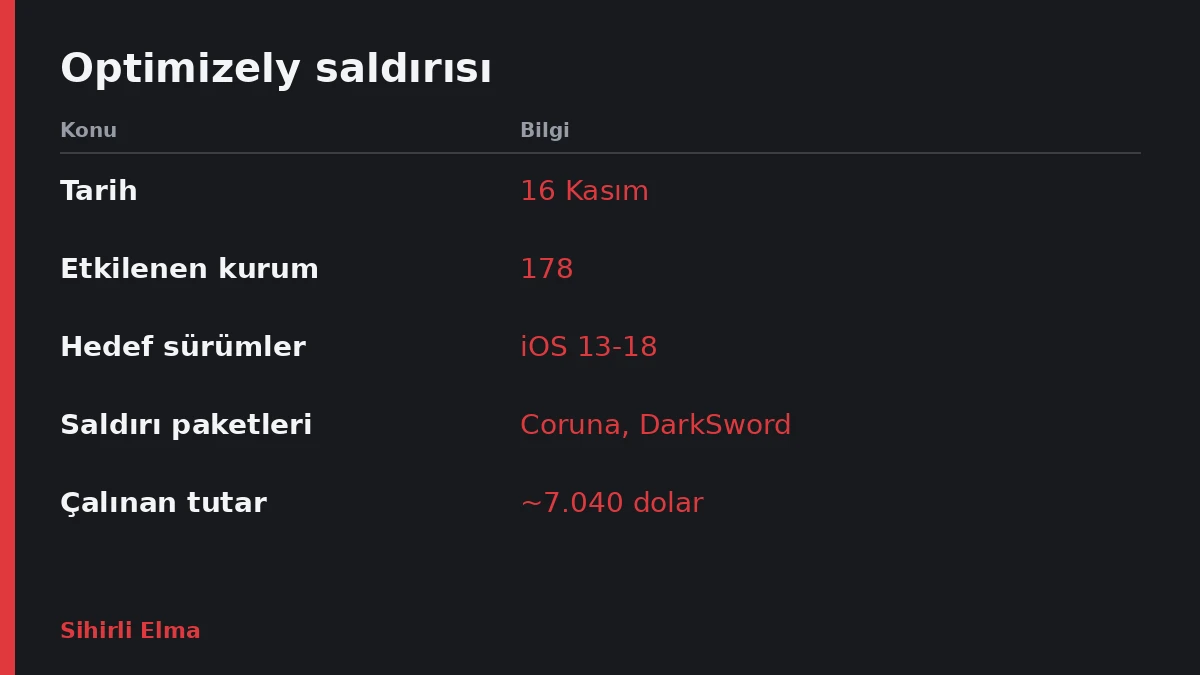
- 16 Kasım'da Optimizely üzerinden 178 kurumun sitesine kötü amaçlı kod yerleştirildi.
- Kod, eski iOS ve iPadOS sürümlü iPhone ve iPad'lere Coruna ya da DarkSword saldırı paketini sundu.
- Optimizely açığı kapattığını söyledi; Pazartesi günü bu sitelere giren kullanıcıların cihazlarını güncellemesi öneriliyor.
Optimizely saldırısı, 16 Kasım Pazartesi günü CNN, BBC ve IKEA gibi 178 kurumun web sitesini etkiledi. Kullanıcının şüpheli bir siteye girmesi ya da uygulama indirmesi gerekmedi; sitelerden birini açması yeterliydi. Ama kötü amaçlı kod, yalnızca eski yazılım sürümlerini çalıştıran iPhone ve iPad'leri hedef aldı.
Reuters'ın haberine göre saldırı Zoom, BBC, CNN, HSBC, Salesforce, IKEA, GitLab, Equifax, Air France-KLM, Ledger ve Peacock gibi kurumların sitelerinde görüldü. Amaç kripto para ve tarayıcı çerezlerini çalmak, ekran görüntüsü almak ve kart bilgilerini ele geçirmekti.
Optimizely saldırısı ve kullanılan yöntem
Optimizely, şirketlerin web sitelerini test etmek ve kişiselleştirmek için kullandığı üçüncü taraf bir platform. Saldırganlar platformdaki müşteri projelerine kötü amaçlı JavaScript kodu yerleştirdi. Böylece sitelerin altyapısına doğrudan girmeden, meşru siteler üzerinden zararlı yazılım dağıttılar.
Optimizely, BleepingComputer'a yaptığı açıklamada saldırganların hesap kayıt sürecindeki bir açığı kullandığını söyledi. Bu açık, platformu kullanan sitelere zararlı yazılımı yüklettirmeye yarıyordu. Şirkete göre açık kapatıldı, zararlı kod kaldırıldı ve etkilenen müşteriler bilgilendirildi.
Saldırıyı güvenlik araştırmacısı Scott Helme keşfetti. Helme'nin blog yazısına göre betikler, meşru kripto cüzdan adreslerini saldırganların kontrol ettiği adreslerle değiştiriyor. Aynı kodlar tarayıcı çerezlerini çalıyor, kredi ve banka kartı bilgilerini yakalıyor, ekran görüntüsü alıyordu.
Hedefteki iOS sürümleri
Kod, cihazın iOS ya da iPadOS sürümüne bakıyor. Ardından gizli bir web sayfası öğesi üzerinden iki exploit kitinden birini sunuyordu. Exploit kiti, yani güvenlik açıklarından yararlanan hazır saldırı paketi, Coruna ya da DarkSword adını taşıyordu. Coruna'nın iOS 13'ten iOS 17'ye kadar çalışan cihazlara, DarkSword'ün ise iOS 18 çalışan cihazlara karşı kullanıldığı belirtiliyor.
Araştırmacılar iOS 26'yı hedefleyen kod da buldu. Optimizely saldırısında bu kod yalnızca iOS 26 cihazların özelliklerini belirlemekle sınırlı görünüyordu. Mactrast'in teorisine göre bu, sonraki saldırılara zemin hazırlamak için yapılmış bir yoklama olabilir.
Optimizely saldırısının boyutu ve son durum
Kaç iPhone ya da iPad'in gerçekten ele geçirildiği belli değil. Helme'ye göre saldırganların cüzdanlarına 16 Kasım'da 19:25 UTC itibarıyla, yaklaşık dokuz saatte 7.040 dolar ulaştı.
Zararlı kodun büyük bölümü artık temizlendi. Helme gün içindeki bir kontrolde kodu 188 bulaşmış kod parçasından yalnızca birinde gördü. Bir saatten kısa süre önce bu sayı 169'du.
Pazartesi günü etkilenen sitelerden birini ziyaret ettiyseniz, mümkünse iPhone ve iPad'inizi hemen güncellemeniz öneriliyor.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.