
Mac'e saldıranlar artık kapıyı size açtırıyor
Bitdefender raporu: Mac'te reklam yazılımı payı yüzde 34,4'e çıktı. ClickFix ile sahte uyarılar kullanıcıya Terminal'de zararlı komut çalıştırtıyor.
- Bitdefender raporuna göre Mac'lerde reklam yazılımlarının tespitlerdeki payı yüzde 22,6'dan yüzde 34,4'e çıktı.
- ClickFix yönteminde sahte CAPTCHA ya da uyarılar, kullanıcıya Terminal'de zararlı komut çalıştırtıyor.
- Apple'ın noter onayından geçen bazı uygulamaların da arka kapı taşıdığı ortaya çıktı.
Mac'e zararlı yazılım bulaştırmak için macOS'taki bir güvenlik açığını bulmak her zaman gerekmiyor. Saldırganlar giderek daha sık bir başka yolu seçiyor: kullanıcıyı yanlış bir şeye tıklamaya, yanlış bir uygulamayı kurmaya ya da yanlış bir komutu yapıştırmaya ikna etmek. Bu da tamamen güncel bir Mac'in bile dolandırıcılığa açık kalabileceği anlamına geliyor.
Güvenlik şirketi Bitdefender'ın yayımladığı macOS Tehdit Görünümü Raporu, Ağustos 2025 ile Temmuz 2026 arasındaki 1,5 milyardan fazla güvenlik olayını inceledi. Önceki raporla karşılaştırıldığında en büyük artış reklam yazılımlarında görüldü: Bu yazılımların tespitler içindeki payı yüzde 22,6'dan yüzde 34,4'e çıktı.
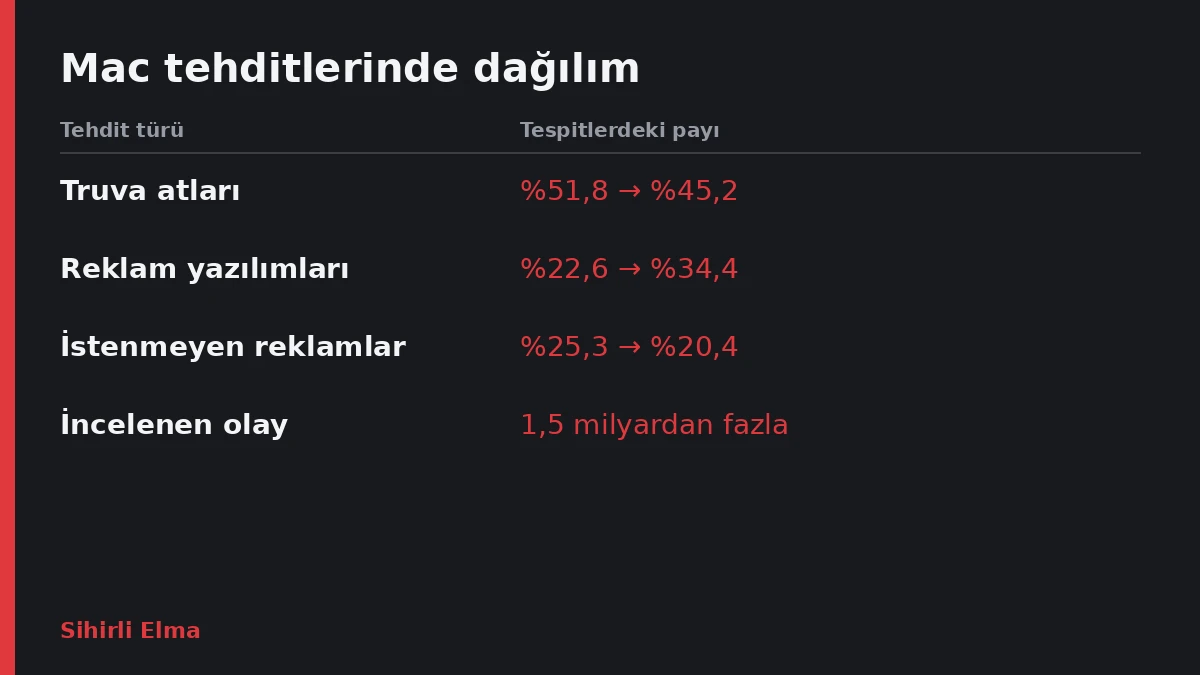
Truva atları yüzde 45,2 ile hala en büyük kategori, ancak payları yüzde 51,8'den geriledi. İstenmeyen reklam içerikleri ise yüzde 25,3'ten yüzde 20,4'e düştü. Bitdefender, bu değişimin kötü amaçlı reklamlar ve sosyal mühendislik dolandırıcılıklarıyla örtüştüğünü söylüyor. Rakamların engellenen tespitleri gösterdiğini, doğrulanmış bulaşmaları göstermediğini de not etmek gerekiyor.
ClickFix: Kurulumu size yaptırıyor
Bu yaklaşımın en net örneği ClickFix adı verilen yöntem. Sahte bir CAPTCHA, güncelleme uyarısı ya da onarım bildirimi, kullanıcıdan Terminal'i açıp bir komut yapıştırmasını istiyor. Komutu kullanıcı çalıştırdığı için herhangi bir yazılım açığına gerek kalmıyor ve zararlı yazılım kullanıcının kendi yetkileriyle indirilip çalışıyor. Microsoft'un ağustosta belgelediği büyük bir ClickFix kampanyasında 250'den fazla alan adı tespit edilmişti.
Apple, macOS Tahoe 26.4 ile Terminal'e yapıştırma uyarısı ekledi. Ancak bu uyarı yalnız belirli koşullarda, örneğin kullanıcı 30 günden uzun süredir Terminal'i açmamışsa ve komut bir web tarayıcısından, Mesajlar'dan ya da Mail'den kopyalanmışsa çıkıyor.
Onaylı uygulamalar da risk taşıyabiliyor
Raporda Apple'ın onay sürecinden geçen zararlı uygulamalara da yer veriliyor. Haziranda PodcastsLounge, PDF-Brain ve PDF-Ninja adlı üç uygulamanın geçerli geliştirici imzasına sahip olduğu ve Apple'ın noter onayından geçtiği halde FlutterShell adlı bir arka kapı taşıdığı ortaya çıkmıştı. Bu da onayın kalıcı bir güvence değil, belirli bir andaki kontrol olduğunu gösteriyor.
Bitdefender'ın önerisi basit: macOS ve uygulamaları güncel tutun, yazılımı yalnız güvenilir kaynaklardan indirin. Bir web sitesi, kurulum dosyası ya da açılır pencere sizden Terminal'e komut yapıştırmanızı istiyorsa hemen durun. Apple da ne yaptığından ve nereden geldiğinden emin olmadığınız bir komutu asla yapıştırmamanızı öneriyor.
Haberde hata mı var?Bize bildirin
Senin fikrin ne?
Bu gelişme hakkında sen ne düşünüyorsun?
Yorumlar
İlk yorumu siz yazın.